

W internecie zawsze istnieje cichy pośrednik, przez którego wszystko przechodzi: Twój dostawca usług internetowych (ISP). Ten dostawca usług internetowych jest bramą, przez którą przepływa wszystko, co widzisz, pobierasz i używasz, zarówno w domu, jak i na urządzeniu mobilnym. Oprócz zapewniania połączenia internetowego, zazwyczaj zarządza on systemem DNS, hostuje pocztę e-mail, a nawet sprzedaje inne usługi w chmurze.
Ponieważ połączenie działa, większość osób zapomina o swoim dostawcy usług internetowych. Jednak prawie cały ruch przechodzi przez ich infrastrukturę , dlatego warto wiedzieć, co widzą, co tracą dzięki nowoczesnym technologiom i jak zmienia się sytuacja po aktywacji VPN w systemie Windows . Poniżej wyjaśniamy to szczegółowo, podając przykłady, alternatywy i praktyczne zalecenia.
Co widzi Twój dostawca usług internetowych, gdy nie korzystasz z VPN
Bez VPN Twój dostawca usług internetowych ma wgląd w niemal wszystko, co robisz online. Chociaż protokół HTTPS znacznie poprawił prywatność , nadal narażasz na ryzyko więcej danych, niż mogłoby się wydawać: odwiedzane domeny, adresy IP usług, z którymi się łączysz, oraz metadane z Twoich sesji.
Przeglądanie stron internetowych: DNS, HTTPS i ślad nazwy domeny
Po wpisaniu adresu URL komputer najpierw przekształca nazwę witryny na adres IP za pomocą DNS. Jeśli nie korzystasz z szyfrowanego DNS , zapytanie jest przesyłane w postaci zwykłego tekstu, a Twój dostawca usług internetowych widzi domeny, których szukasz (example.com), ale nie dokładną ścieżkę (example.com/private-page). Przeglądarki takie jak Chrome i Firefox włączyły DNS-over-HTTPS jako domyślną opcję w 2020 roku, ograniczając ten wyciek.
Następnie następuje uzgadnianie HTTPS TLS. Początkowa faza uzgadniania nadal pozostawia ślady : nazwa serwera (SNI) może być widoczna w komunikacie Client Hello. Standard Encrypted Client Hello (ECH) szyfruje te dane i jest już zintegrowany z przeglądarkami Firefox 119 i Chrome 117, ale wymaga obsługi witryny i zazwyczaj jest wdrażany za pomocą sieci CDN, więc jego zasięg nie jest uniwersalny.
Aplikacje i gry: adresy IP, które mówią coś o Tobie
Aplikacje i gry łączą się z określonymi adresami IP usług. Twój dostawca usług internetowych widzi, z którym adresem IP się łączysz i jak często , co często jest bardziej przejrzyste niż w internecie: są to adresy IP rzadziej współdzielone, powiązane z markami i o stałych wzorcach użytkowania. Bez VPN ta mapa połączeń profiluje Twoje nawyki z dużą dokładnością.
Dzięki VPN sytuacja się zmienia: cały ruch trafia do jednego serwera VPN , a Twój dostawca usług internetowych przestaje widzieć poszczególne miejsca docelowe, tracąc wgląd w to, z których konkretnych usług korzystasz.
Metadane: czasy, rozmiary i ataki korelacyjne
Poza samą treścią istnieją metadane: znaczniki czasu, czas trwania sesji i wolumeny danych. W rękach dostawcy usług internetowych lub osoby trzeciej dysponującej niezbędnymi zasobami , dane te pozwalają im na ustalenie, kim byłeś, kiedy nawiązałeś połączenie i do czego mogłeś uzyskać dostęp. W niektórych krajach dostawcy usług internetowych mogą sprzedawać historię przeglądania niepowiązaną bezpośrednio z Twoim imieniem i nazwiskiem, ale ponowna identyfikacja jest możliwa.
Wyobraź sobie, że publikujesz anonimowy komentarz na platformie z serwerami w innym kraju. Jeśli rząd wywrze presję na Twojego dostawcę usług internetowych , może on uzyskać metadane i wykorzystać przedziały czasowe, ruch i aktywnych użytkowników do stworzenia Twojego profilu. Zaszyfrowana treść jest chroniona, ale metadane opowiadają historię.

Co się zmienia wraz z VPN (a co nie)
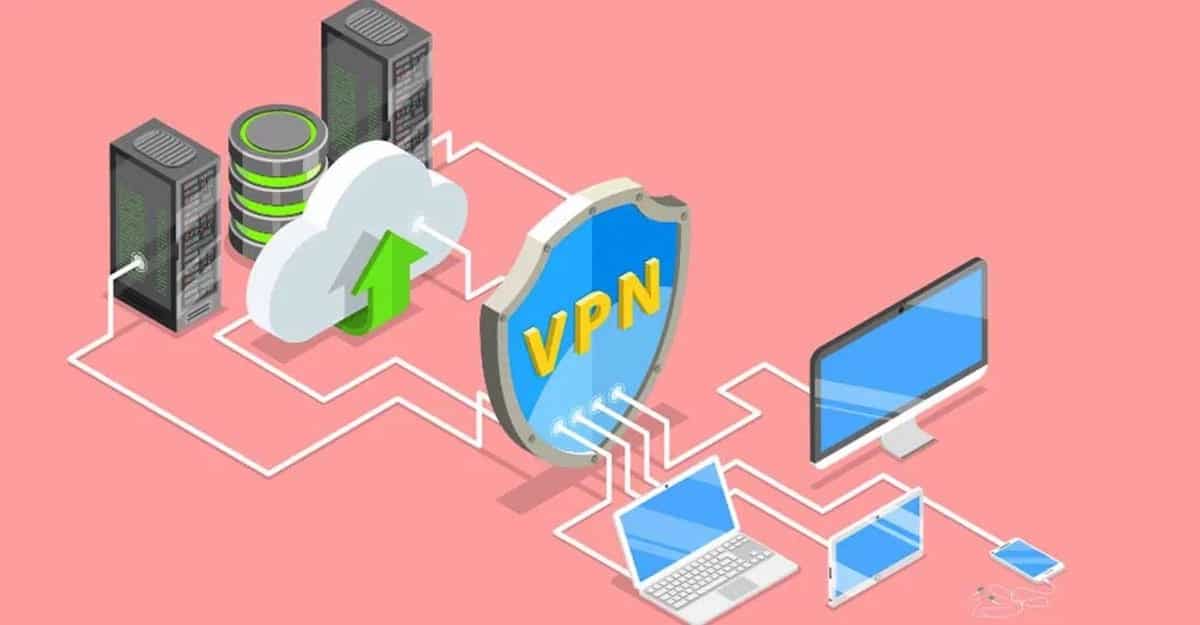
Dzięki VPN urządzenie szyfruje ruch i przesyła go do zdalnego serwera, który następnie przekazuje go do miejsca docelowego. Dostawca usług internetowych nie widzi już konkretnych stron internetowych ani aplikacji , a jedynie szyfrowane połączenie z adresem IP serwera VPN. Traci również dokładność metadanych dotyczących wolumenu i czasu.
Jednak nie wszystko znika. Twój dostawca usług internetowych nadal będzie widział : adres IP serwera VPN, z którym się łączysz, godzinę i czas trwania tego połączenia, natężenie przesyłanego ruchu oraz, w wielu przypadkach, używany port/protokół (na przykład 1194 dla OpenVPN lub 51820 dla WireGuard). Jeśli ten zakres adresów IP należy do znanego dostawcy, wywnioskuje on, że korzystasz z VPN.
Dlaczego warto ukrywać swoje dane przed dostawcą usług internetowych?
Istnieją trzy wyraźne powody. Po pierwsze, potencjalne ograniczenia prędkości w zależności od rodzaju ruchu (streaming, pobieranie) lub w godzinach szczytu, nawet jeśli korzystasz z pakietu danych. Po drugie, monetyzacja danych w krajach, które na to zezwalają. Po trzecie, cenzura: blokowanie stron internetowych lub usług ze względu na lokalne przepisy lub zasady.
Zmiany regulacyjne dotyczące neutralności sieci mogą przesunąć tę granicę. Im większą władzę nad połączeniem ma dostawca usług internetowych , tym większą wartość ma ograniczenie jego technicznej widoczności Twoich działań.
Jak dostawca usług internetowych wykrywa, że używasz sieci VPN?
Typowe oznaki są dobrze znane: adresy IP dostawców VPN, spójne wzorce szyfrowania i wymiany danych oraz częste korzystanie z określonych portów protokołu. Dzięki głębokiej inspekcji pakietów (DPI) niektórzy dostawcy usług internetowych potrafią rozpoznawać sygnatury protokołów VPN bez odszyfrowywania treści.
Typowe adresy IP i porty
Jeśli adres docelowy to adres IP zarejestrowany przez usługę VPN, jest to sygnał ostrzegawczy. Dodatkowo porty takie jak 1194 (OpenVPN) lub 51820 (WireGuard) wskazują na użycie tuneli. Dostawca usług internetowych widzi źródło (Twoje dane) i miejsce docelowe (VPN), ale nie widzi, dokąd następnie trafia ruch.
DPI: Spójrz na kształt ruchu
Głęboka inspekcja nie odczytuje zaszyfrowanej zawartości, ale potrafi rozpoznać wzorce: grupowanie pakietów, rozmiary i rytmy charakterystyczne dla tunelu VPN. To techniczny „profil”, który klasyfikuje Twoje połączenie jako VPN, nie ujawniając odwiedzanych stron internetowych.

Alternatywy i uzupełnienia VPN
Nie chodzi tylko o VPN-y. Istnieją inne warstwy, które zmniejszają Twój ślad u dostawcy, choć żadna z nich nie zastąpi pełnego tunelu VPN.
Tor
Przekierowuje ruch przez co najmniej trzy węzły ochotnicze i dodaje kilka warstw szyfrowania. Twój dostawca usług internetowych widzi, że używasz Tora , ale nie widzi docelowego miejsca docelowego . Z drugiej strony, zazwyczaj jest powolny w przypadku przeglądania treści wykraczających poza podstawowe funkcje, dlatego musisz korzystać z przeglądarki Tor.
lufka
Serwer proxy ukrywa Twój prawdziwy adres IP przed stronami internetowymi, ale nie szyfruje Twojego ruchu. Twój dostawca usług internetowych nadal widzi większość Twoich działań, więc jest on przydatny do omijania prostych ograniczeń, a nie do zapewnienia silnej prywatności.
Szyfrowany DNS (DoH/DoT)
Szyfruje zapytania o nazwy domen, dzięki czemu Twój dostawca usług internetowych nie widzi, które domeny rozwiązujesz. Zmniejsza to wycieki DNS , ale nie ukrywa pozostałego ruchu. W przypadku sieci VPN wielu dostawców korzysta już z własnych serwerów DNS; dodanie serwerów DNS innych firm dodaje nowe podmioty, którym można zaufać.
ECH (szyfrowane powitanie klienta)
Zapobiega wyświetlaniu nazwy serwera (SNI) na początku wywołania TLS. Firefox i Chrome już to obsługują , ale witryna również musi to obsługiwać, często za pomocą CDN. Uzupełnia DoH, ale go nie zastępuje.
Przeglądanie prywatne a VPN: co każdy z nich robi
Tryb incognito/InPrivate uniemożliwia przeglądarce zapisywanie historii, wyszukiwań ani lokalnych plików cookie. Nie uniemożliwia jednak dostawcy usług internetowych ani innym podmiotom wglądu w ruch sieciowy. Co więcej, rozszerzenia lub interfejsy API mogą powodować wyciek danych nawet w oknach prywatnych, jeśli nie są poprawnie skonfigurowane.
Z drugiej strony, VPN szyfruje całe połączenie między urządzeniem a serwerem VPN. Ukrywa Twój prawdziwy adres IP przed stronami internetowymi , utrudnia śledzenie Cię w sieciach publicznych i uniemożliwia Twojemu dostawcy usług internetowych podgląd Twojej aktywności. Nie chroni Cię jednak przed złośliwym oprogramowaniem ani nie sprawia, że stajesz się niewidoczny po zalogowaniu się na swoje konta.
Czego nie robi VPN (i dlaczego nawyki są ważne)
VPN nie zastąpi oprogramowania antywirusowego ani zdrowego rozsądku. Pozostajemy narażeni na trojany, oprogramowanie szpiegujące i phishing, jeśli pobieramy lub klikamy nieodpowiednie treści. VPN nie zapobiega również identyfikowaniu Cię na podstawie plików cookie ani odcisku palca Twojej przeglądarki na stronach internetowych, jeśli utrzymujesz aktywne sesje.
Dodatkowo, połączenie między serwerem VPN a witryną może być niezaszyfrowane, jeśli witryna oferuje wyłącznie protokół HTTP. Włącz w przeglądarce tryb HTTPS, gdy tylko jest to możliwe, aby zapobiec obniżeniu wersji oprogramowania, i korzystaj z oprogramowania antyśledzącego.
Wybór odpowiedniej sieci VPN: na co zwrócić uwagę
Nie wszystkie sieci VPN są sobie równe. Szukaj polityki braku logów, niezależnych audytów i transparentności technicznej. Puste obietnice są bezwartościowe, jeśli nie zostały zweryfikowane.
- Zaciemnianie aby zamaskować tunel jako normalny ruch sieciowy, co jest przydatne w przypadku, gdy sieci VPN są zablokowane.
- Wydajność i stabilność z nowoczesnymi protokołami i lekkim kodem (istnieją implementacje zaprojektowane tak, aby szybko nawiązywać połączenie i zużywać mniej baterii).
- Funkcja wyłącznika awaryjnego aby zablokować ruch w przypadku zawalenia się tunelu.
- Silne uwierzytelnianie (MFA) dla Twojego konta usługi.
- Zabezpieczenia zapobiegające przeciekaniu DNS/IP i serwerów, które nie zapisują na dysku (tylko pamięć RAM).
Uważaj na usługi „za darmo na zawsze”. Wiele darmowych usług rejestruje użytkowników lub wrzuca reklamy i trackery; jedna z analiz wykazała nawet, że dziesiątki popularnych usług przechowują dane. Jeśli płacisz, płacisz za usługę; jeśli nie, możesz stać się produktem.
Rodzaje sieci VPN i sposób ich instalacji
Istnieje kilka architektur. Zdalny dostęp jest typowy dla zastosowań komercyjnych : łączysz się z serwerem i uzyskujesz dostęp do internetu tak, jakbyś był w innej sieci. W firmach stosuje się również sieci VPN typu site-to-site między biurami.
Inną opcją jest „klient-dostawca”, gdzie łączysz się bezpośrednio z dostawcą internetu przez tunel. Jest to powszechne w bezpiecznych publicznych sieciach Wi-Fi, aby uniemożliwić operatorowi szpiegowanie lub manipulowanie niezaszyfrowanym ruchem.
Dostępne opcje instalacji to: samodzielny klient (aplikacja dostawcy), rozszerzenie przeglądarki (bardziej ograniczone i potencjalnie podatne na ataki), router (chroni cały dom, idealny dla telewizorów Smart TV) lub niestandardowe wdrożenia korporacyjne.
Ile to kosztuje? To zależy od planu. Darmowe plany zazwyczaj ograniczają bezpieczeństwo i funkcje . Wybierz całodobową pomoc techniczną, jeśli korzystasz ze stałego połączenia z internetem i sprawdź, jakie dane płatnicze lub osobowe są przechowywane.
Tor i VPN: razem czy osobno
Korzystanie z Tora z VPN może mieć sens w zależności od poziomu zagrożenia. Jeśli przeciwnik nie może wywrzeć presji na dostawcę VPN , standardowy tunel może wystarczyć. Jeśli korzystasz z Tora, zazwyczaj lepiej jest połączyć się z przeglądarką Tor z komputera, niż z „węzłami Tora” zintegrowanymi z VPN dostawcy.
Dlaczego? Ponieważ poleganie na węzłach Tor zarządzanych przez własnego dostawcę niweczy kluczową zaletę Tora: rozdzielenie zaufania między różnymi podmiotami. Co więcej, Tor obsługuje tylko TCP; inne protokoły (UDP/ICMP) nie przejdą, a dostawca może skierować je poza Tor bez Twojej kontroli.
Szyfrowany DNS, gdy już korzystasz z VPN
Jeśli Twoja sieć VPN rozwiązuje DNS na własnych serwerach, dodanie zewnętrznych serwerów DoH/DoT przynosi niewielkie korzyści i dodaje więcej uczestników do łańcucha zaufania. Możesz włączyć tę opcję, jeśli potrzebujesz dodatkowych funkcji przeglądarki (takich jak ECH), ale nie oczekuj cudów w porównaniu z tym, co oferuje już tunel.
Ochrona przed podszywaniem się pod DNS jest w dużej mierze zapewniona przez protokół HTTPS: certyfikaty TLS wykrywają zmiany. Jeśli witryna nie korzysta z protokołu HTTPS, istnieją inne formy manipulacji poza protokołem DNS, które narażają Cię na równie duże ryzyko.
Nowoczesne alternatywy: przekaźniki wieloczęściowe i dVPN
Niektóre usługi rozdzielają zaufanie między wiele stron (przekaźniki wielostronne). Na przykład iCloud Private Relay dzieli je na dwie części: Apple widzi Twój adres IP, ale nie miejsce docelowe; CDN widzi miejsce docelowe, a nie Twój adres IP. Działa to dobrze podczas przeglądania stron internetowych, ale nie dla całego ruchu.
Sieci dVPN obiecują decentralizację opartą na blockchainie, ale często kończą się na poleganiu na pojedynczym węźle obsługiwanym przez dowolną osobę , z mniejszą liczbą gwarancji prawnych niż w przypadku audytowanego dostawcy. Do tego dochodzą małe sieci, potencjalne ataki typu Sybil oraz kwestie odpowiedzialności węzłów wyjściowych.
Windows: Szybkie ustawienia, które pomagają
W systemach Windows 10/11 możesz zmienić ustawienia DNS w Ustawieniach > Sieć i Internet. Wybierz kartę sieciową (Ethernet lub Wi-Fi) , przejdź do Właściwości i dostosuj ustawienia DNS (IPv4/IPv6). Zrób to na routerze, jeśli chcesz, aby zmiany zostały zastosowane do wszystkich urządzeń w domu.
Aby korzystać z VPN, zainstaluj oficjalnego klienta lub skonfiguruj profil w Ustawieniach > Sieć i Internet > VPN. Aktywuj wyłącznik awaryjny, jeśli Twój dostawca go oferuje, i sprawdź wycieki DNS/WebRTC za pomocą testów online.
Sieć VPN minimalizuje to, co widzi Twój dostawca usług internetowych (i często omija blokady, cenzurę lub ograniczenia), ale nie jest to cudowne rozwiązanie. Połącz ją z protokołem HTTPS, dobrymi nawykami, oprogramowaniem zapobiegającym śledzeniu i zdrowym rozsądkiem, wybieraj dostawców zweryfikowanych przez audytorów i aktywuj ją również w systemie Windows, gdy łączysz się z sieciami publicznymi lub korzystasz z aplikacji, które ujawniają zbyt wiele na podstawie swoich wzorców.
